Для обеспечения безопасности при использовании контейнеризации необходимо строго разделять процессы и ресурсы. Рекомендуется применять неймспейсы для логического разграничения, а также внедрять политики контроля доступа, которые ограничивают права программного обеспечения внутри контейнера. Это помогает предотвратить несанкционированное воздействие на систему.
Критически важным является минимизация образов контейнеров. Следует использовать пакеты программного обеспечения, содержащие исключительно необходимые компоненты для запуска приложения, что снижает количество потенциальных уязвимостей. В рамках этого подхода необходимо удалять неиспользуемые файлы и лишние зависимости, включая дополнительные необязательные компоненты библиотек. Также следует придерживаться принципа «один контейнер — одна служба», избегая запуска нескольких приложений в одном контейнере, чтобы упростить мониторинг активности.
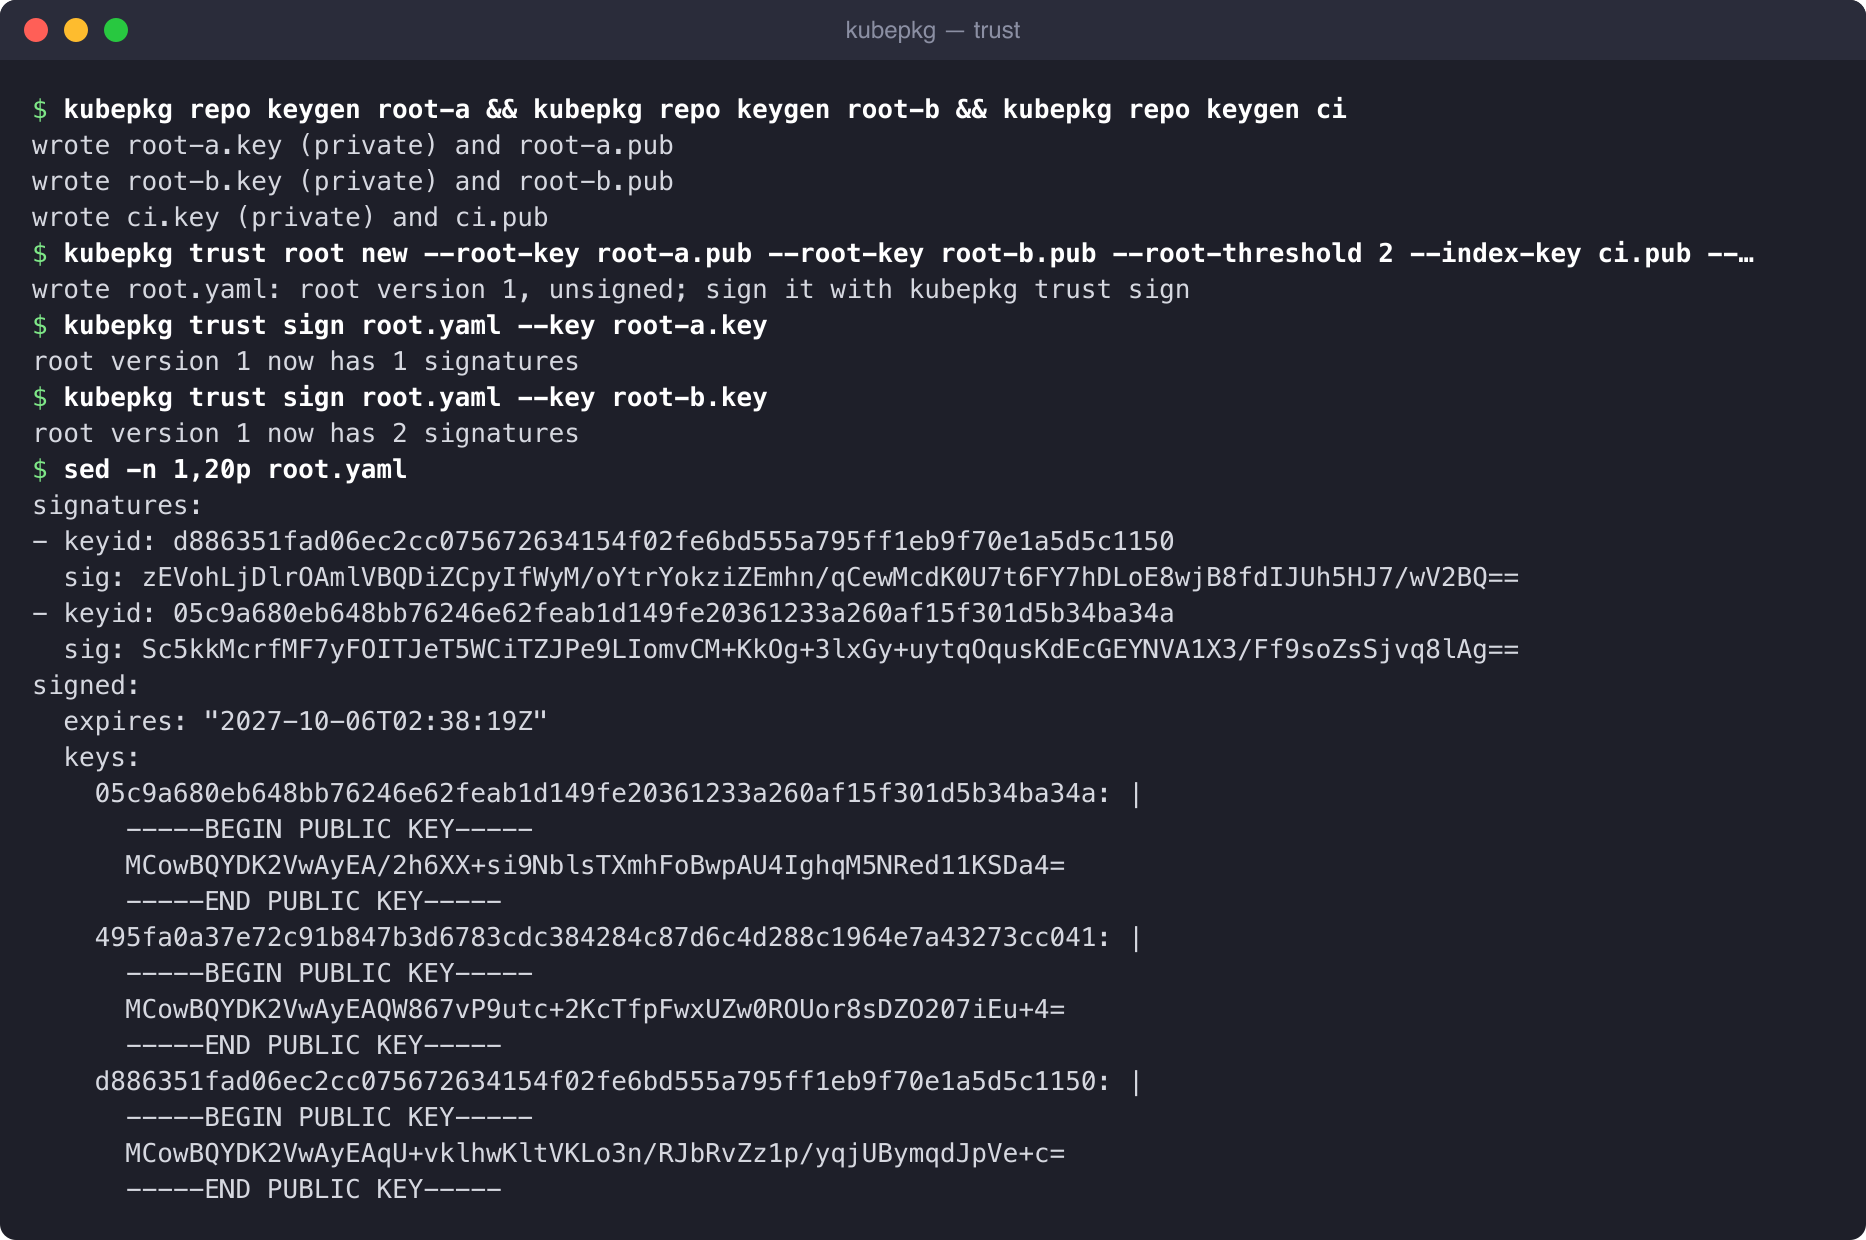
Регулярная проверка целостности образов является обязательным этапом безопасности. Необходимо сканировать образы на наличие уязвимостей, используя контрольные суммы, которые рассчитываются на основе асимметричных криптографических алгоритмов. Эти суммы позволяют убедиться в целостности содержимого файла, а цифровая подпись подтверждает подлинность образа и гарантирует отсутствие изменений. В работе следует использовать только доверенные библиотеки и репозитории.