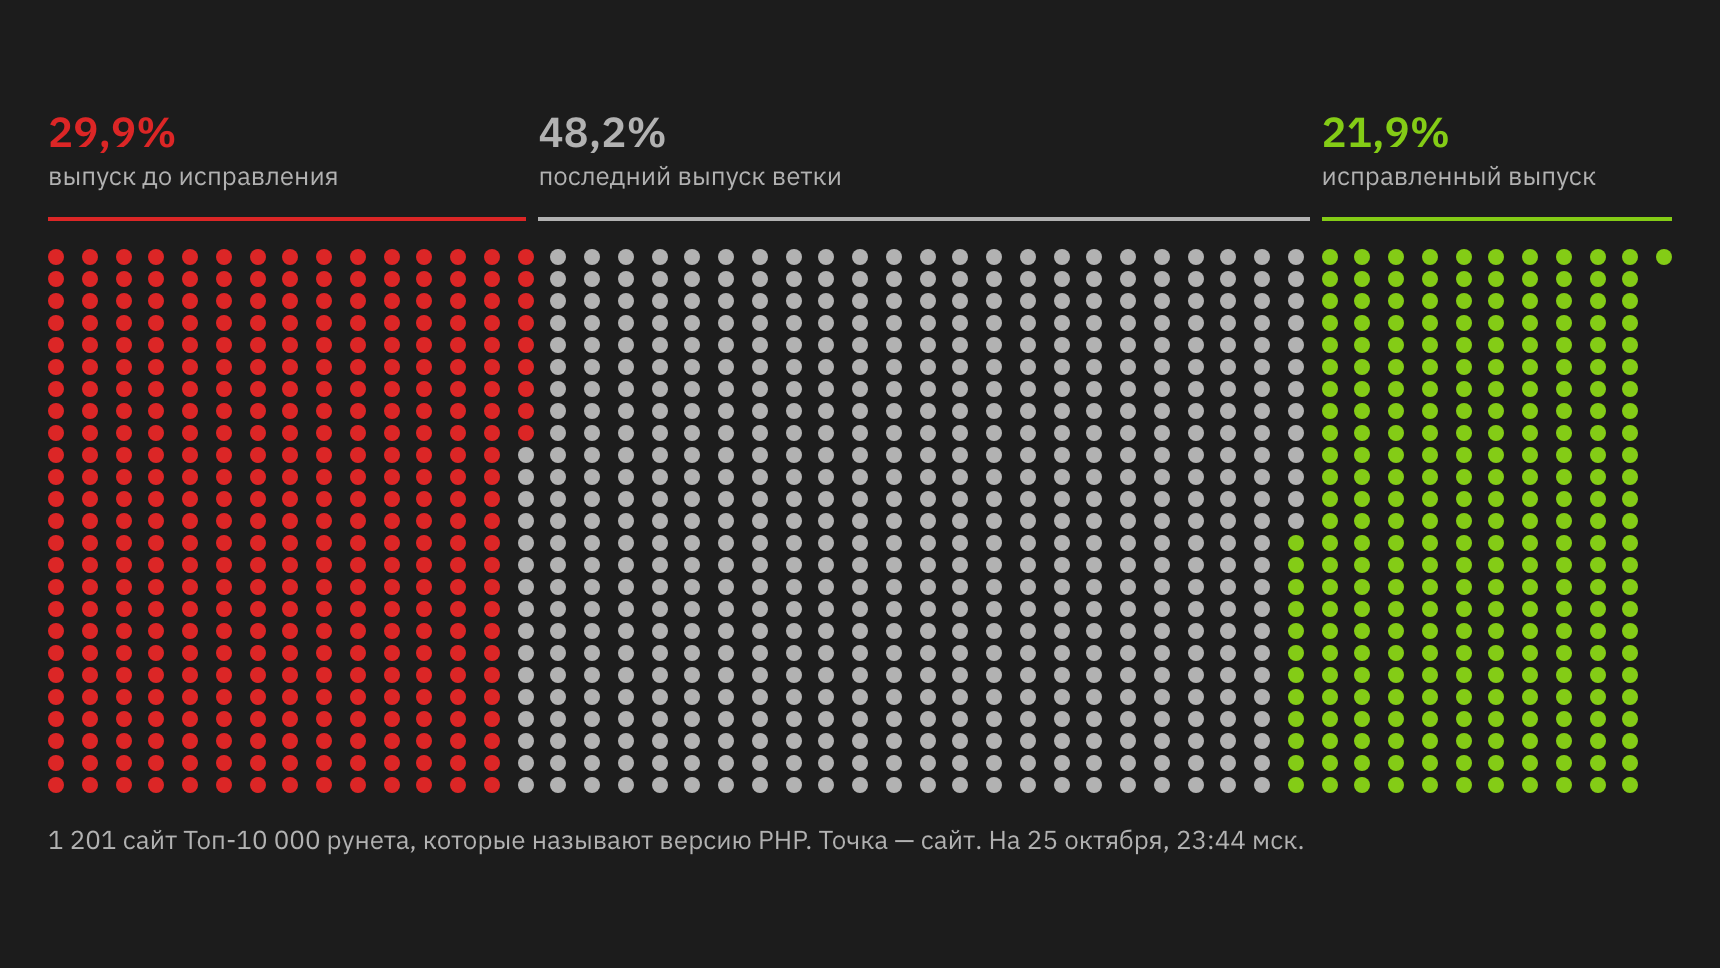
Самым значимым событием прошлой недели стала активная эксплуатация критических уязвимостей в ядре PHP, обозначенных как CVE-2026-109618 и CVE-2026-109619 и объединенных названием PHP2Shell. Эти баги позволяют выполнять произвольный код на сервере без авторизации и затрагивают около 70% веб-сайтов. Разработчики PHP 20 октября анонсировали патчи и выпустили обновления для поддерживаемых веток 8.2–8.5, а также для неподдерживаемых версий 7.4, 8.0 и 8.1, предложив временные меры защиты для тех, кто не мог обновиться немедленно. Несмотря на пессимистичные прогнозы о начале атак уже через 15 минут после публикации патчей, подтвержденные эксплойты начали работать только 25 октября, хотя попытки эксплуатации фиксировались еще за четыре дня до этого. В связи с рисками многие страны превентивно отключили государственные сервисы, однако массовая эксплуатация не произошла мгновенно; представители CrowdStrike 23 октября указывали на объективные сложности использования этих уязвимостей в реальных атаках. По состоянию на 25 октября лишь пятая часть сайтов из топ-10 000 в рунете работала на исправленной версии PHP, что подчеркивает актуальность срочного обновления систем, включая домашние решения вроде Unraid и Nextcloud. Эксперты «Лаборатории Касперского» подготовили рекомендации для корпоративных клиентов и обычных пользователей, отмечая, что развитие ИИ-инструментов сократило задержку между обнаружением уязвимостей и появлением эксплойтов.
Отдельное внимание было уделено компрометации сертификатов индийского удостоверяющего центра eMudhra, где для генерации восьми промежуточных сертификатов использовались примитивные приватные ключи длиной всего от 3 до 8 бит вместо стандартных 384 бит. Это привело к массовой кампании по отзыву скомпрометированных TLS-сертификатов, после чего компания eMudhra Limited приняла решение прекратить свою деятельность в качестве удостоверяющего центра. В других новостях недели эксперты «Лаборатории Касперского» анализировали внедрение ИИ-инструментов в корпоративной среде, а также рассматривали атаки с использованием буткита BlackLotus и новые операции группировки Lazarus. Проект Zero Day Initiative компании Trend Micro допустил ошибку, направив информацию о свежих уязвимостях в ядро Linux в публичную рассылку вместо использования приватных каналов.
Специалисты Eye Security описали успешную операцию по предотвращению массового заражения клиентов, использующих заброшенное ПО Popcorn Time и его форк Time4Popcorn, через уязвимую систему обновлений. Компания самостоятельно распространила патч, контролируя 15 связанных доменных имен. Также была обнаружена критическая десятибалльная уязвимость в GitLab (CVE-2026-110264), связанная с компонентом Regular Expression Compiler и позволяющая выполнять произвольный код. В роутерах Broadcom найдена уязвимость 16-летней давности, а критические уязвимости были закрыты в веб-сервере nginx. Эти инциденты подчеркивают необходимость постоянного мониторинга безопасности и оперативного обновления программного обеспечения.