21 октября 2026 года были публично раскрыты две критические уязвимости удаленного выполнения кода (RCE) в PHP, получившие идентификаторы CVE-2026-109618 и CVE-2026-109619. Эти дефекты позволяют злоумышленникам запускать произвольный код на серверах, работающих под управлением языка, что может привести к полной компрометации системы. Поскольку PHP является основой для множества веб-технологий, включая WordPress, Drupal, Laravel и различные пользовательские приложения, угроза распространяется на широкий спектр инфраструктуры.
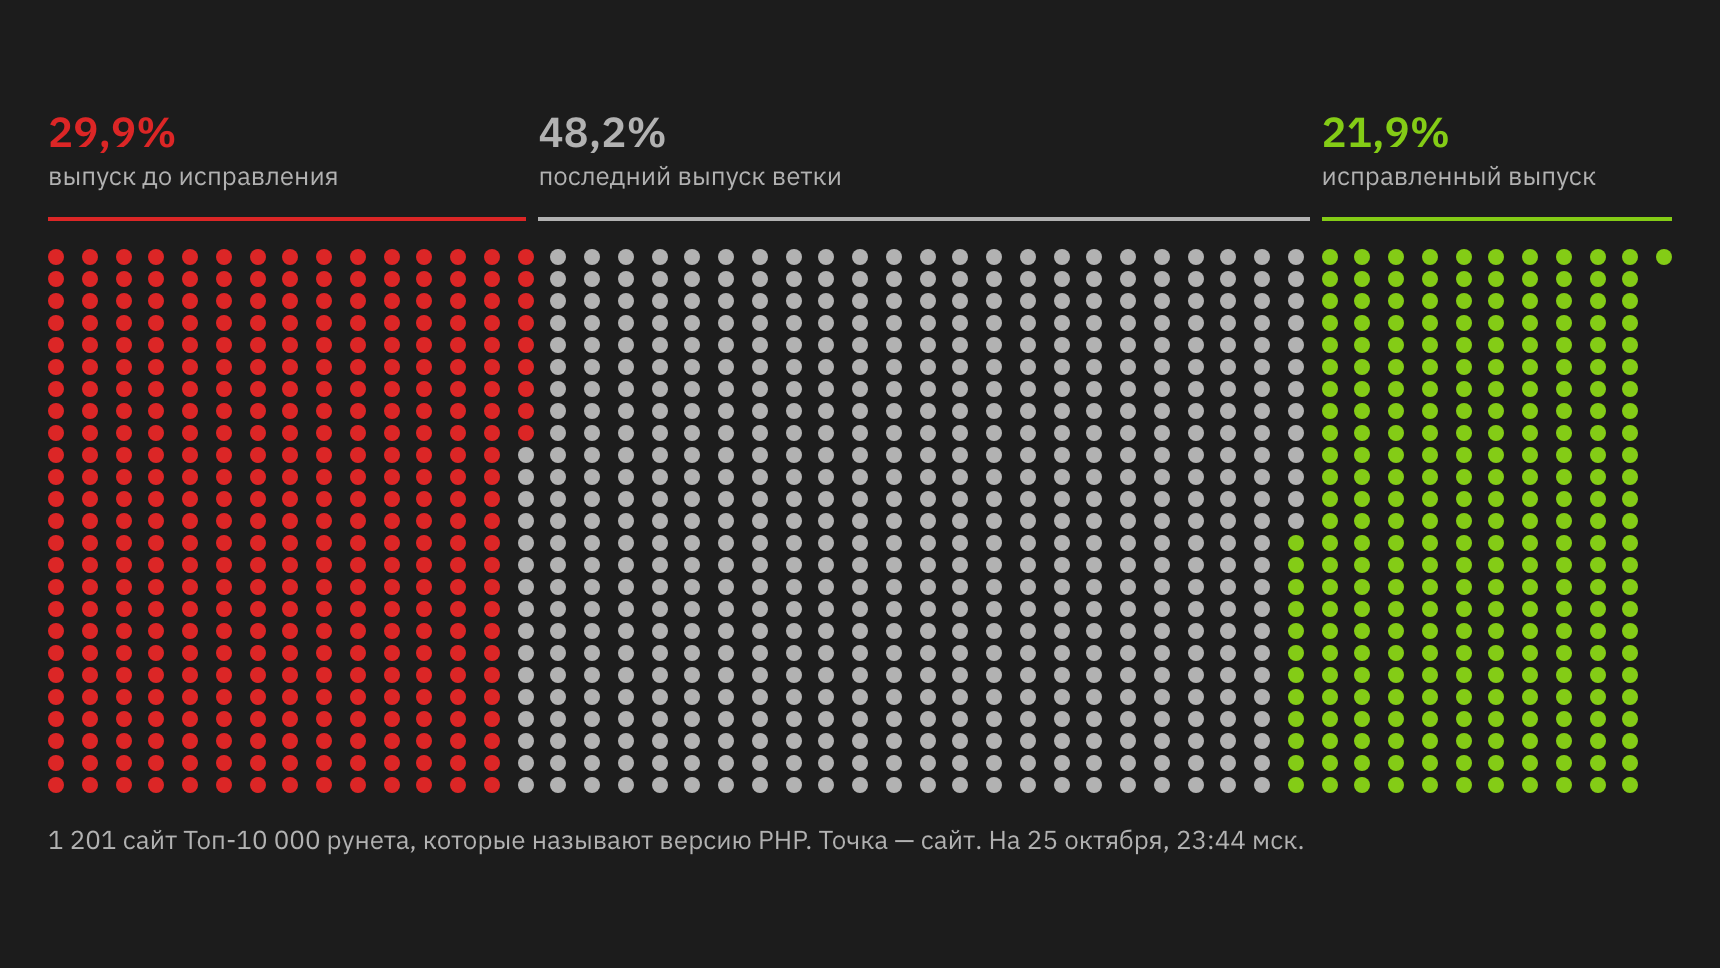
Под удар попадают все версии PHP начиная с 5.0, однако официальные исправления доступны только для поддерживаемых версий 8.2 и новее. Для пользователей устаревших версий, таких как 8.1 и ранние, патчи не выпускаются, и единственным способом защиты является немедленное обновление до поддерживаемой ветки.