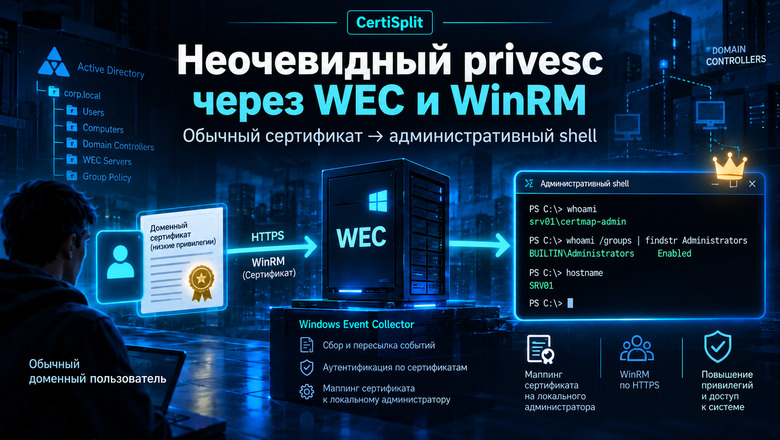
Неочевидный Privesc через WEC и WinRM: обычный сертификат = административный shell
Можно ли получить административный доступ к Windows Event Collector, используя обычный сертификат доменного пользователя, без эксплуатации ESC-уязвимостей и компрометации УЦ? В статье разбираю CertiSplit — необычный сценарий повышения привилегий через WinRM certificate mapping. Читать далее
Описание из RSS.
Читать у источника →
Темы
# cyber security# hacking# privelege escalation# shell# wec# windows# winrm
Читайте также
Похожие новости
Для подписчиков Сегодня я поделюсь с тобой инструментами сбора информации для эскалации привилегий и постэксплуатации. С их помощью ты смож…
Microsoft устранила проблему, из‑за которой пользователи, не обладающие правами администратора, не могли подключаться к устройствам через у…
Эксперты Positive Technologies отнесли к трендовым еще две уязвимости. Они обнаружены в механизме межпроцессного взаимодействия...
Под угрозой оказались управление серверами, изоляция виртуальных машин и полнота системных журналов.
Реклама
Материал партнёра, не новость
Переходи в Т2 со своим номером
Общайся без ограничений и дополнительной платы 😉 Подключай тарифы «Мой онлайн», «Мой онлайн+», «Везде онлайн», «Хватит!» или Black. Активируй промокод 6379516598 до 21.01.2027 в личном кабинете.
Услуги связи оказывает ООО «Т2 Мобайл». Промокод действует до 21.01.2027.
❗ Важно · 0
👍 Полезно · 0
🔥 Горячо · 0