CERTIFICATE_VERIFY_FAILED на российском API: как доверять сертификату Минцифры только в одном клиенте Python

Источник
CERTIFICATE_VERIFY_FAILED на российском API: как доверять сертификату Минцифры только в одном клиенте Python

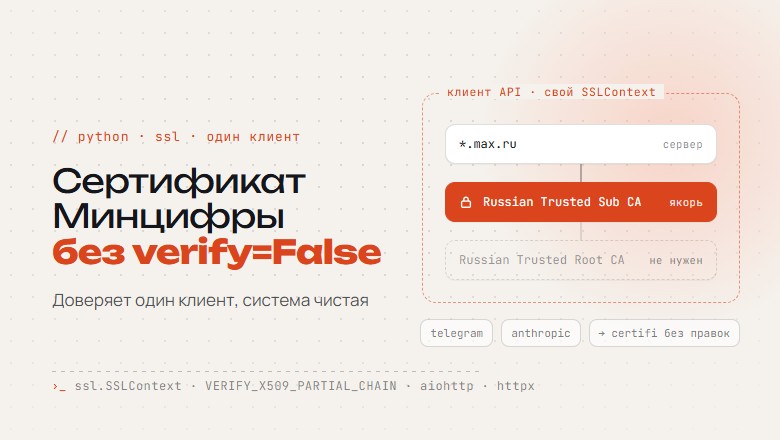
Сервер российского API подписан цепочкой Минцифры, и Python падает с CERTIFICATE_VERIFY_FAILED. Показываю, как доверять этому сертификату ровно в одном клиенте: свой SSLContext, промежуточный сертификат как якорь и флаг VERIFY_X509_PARTIAL_CHAIN, без verify=False и без корня в системе. Чем рискуешь с этим флагом, как то же сделать в aiohttp, httpx, requests и urllib, как сверить отпечаток и что делать при смене сертификата. Читать далее
Описание из RSS. Читать у источника →

Читайте также

Похожие новости

Риски из-за слабых ключей в сертификатах УЦ eMudhra и необходимые меры по реагированию | Блог Касперского

Разбираемся в том, как появились слабые криптоключи и в каких приложениях и ИТ-системах организации нужно проверить уязвимость и устранить…

Поиск по Loople

Назад