Протухшие сертификаты, нулевой keystore и потерянная «@»: воскрешаем Huawei SANEX9510 без перезагрузки базы

Источник
Протухшие сертификаты, нулевой keystore и потерянная «@»: воскрешаем Huawei SANEX9510 без перезагрузки базы

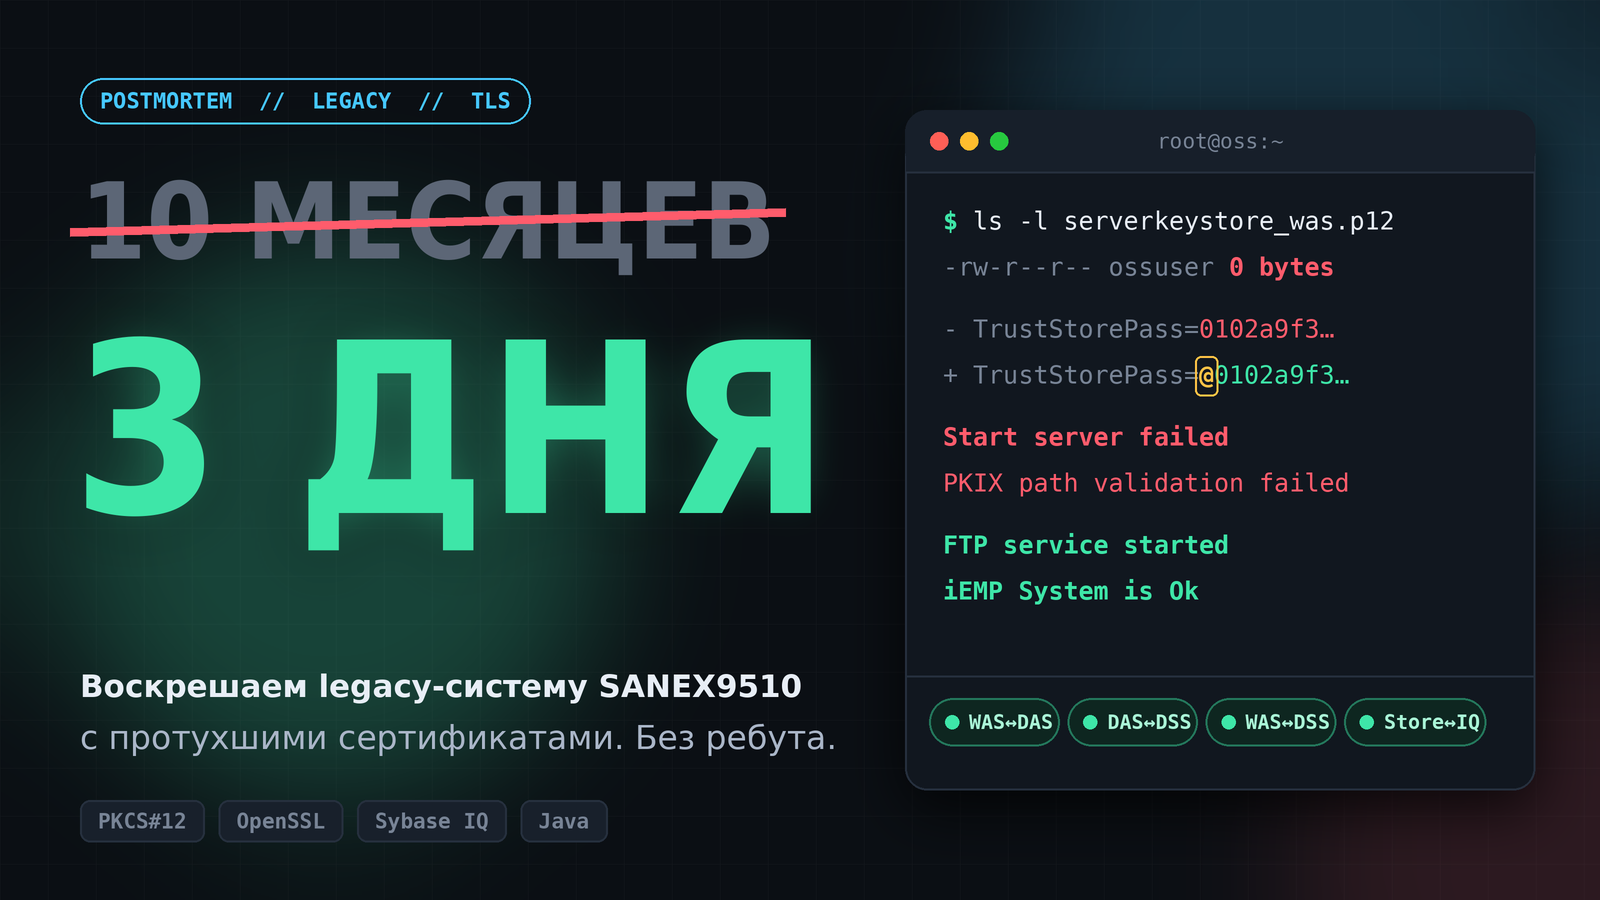
Postmortem трёх дней: семь независимых поломок, которые притворялись одной. До этого система десять месяцев стояла мёртвой. TL;DR. В telecom-OSS Huawei SANEX9510 отвалились все компоненты сразу. Выглядело как «протухли сертификаты». На деле это был каскад из семи разных проблем в четырёх TLS-контурах: просроченные сертификаты, PKCS#12 размером 0 байт, зашифрованный пароль, у которого при копировании потерялся первый символ, private key в формате,
Первые 450 знаков материала. Читать далее у источника →

Читайте также

Похожие новости

Риски из-за слабых ключей в сертификатах УЦ eMudhra и необходимые меры по реагированию | Блог Касперского

Разбираемся в том, как появились слабые криптоключи и в каких приложениях и ИТ-системах организации нужно проверить уязвимость и устранить…

Поиск по Loople

Назад