Касперский опубликовал разбор вируса с одной жертвой. Зато каким: подложный конфиг, AMSI всегда говорит «чисто», «таймер смерти» на 28 часов
NetamLoader прячется в доверенном ПО и стирает следы в Windows.
Описание из RSS.
Читать у источника →
Читайте также
Похожие новости
Подписанные библиотеки и многоступенчатое шифрование помогли спрятать опасный код от защиты.
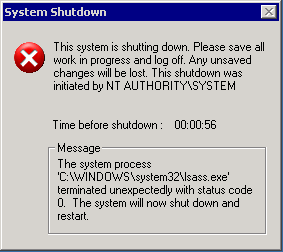
Вы сидите за компьютером. Ничего не открывали, ничего не скачивали. И вдруг на экране появляется окно: система завершит работу через 60 сек…
Специалисты в сфере информационной безопасности обнаружили опасную уязвимость в базовом коде прошивок современных вычислительных машин по в…
Эксперты Positive Technologies отнесли к трендовым еще две уязвимости. Они обнаружены в механизме межпроцессного взаимодействия...
Positive Technologies раскрыла StingyBasilisk.