Фишинг всему голова: от письма до дампа учетных данных
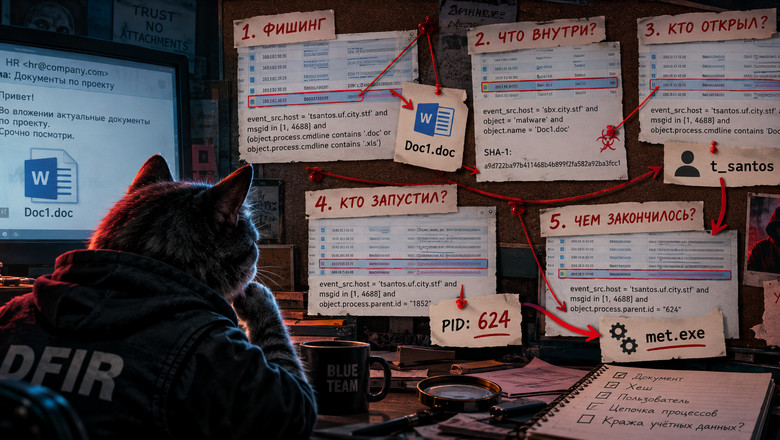
Один фишинговый документ, несколько событий в SIEM и подозрительный met.exe. На примере заданий Standoff Defend в очередной раз разберём, как по логам восстановить цепочку атаки: от открытия письма до дампа LSASS. Немного аналитики, практических запросов и рассуждений в процессе расследования :) Читать далее
Описание из RSS.
Читать у источника →
Темы
# cybersecurity# fishing# PowerShell# soc# windows# word
Читайте также
Похожие новости
— Практическое руководство для начинающих специалистов Blue Team: проверяем процессы, службы systemd, сетевые соединения и задания cron без…
Случайная находка позволила заглянуть за кулисы тщательно подготовленной операции.
Я сделал Фрешко, маленькую бесплатную программу для Мака и Windows. Она по запросу проверяет файл или папку правилами YARA-X, показывает, к…
Даже новая версия библиотеки Rust требует отдельной настройки, чтобы быть безопасной.
Эксперты Fuzzy Logic Labs (входит в «Х.Технологии» «Ростелекома») выявили смену вектора корпоративного мошенничества:...
Реклама
Материал партнёра, не новость
Запускаешь свой пет-проект?
Регистрация доменов и надежный хостинг в REG.RU. Используй промокод B068-8781-9701-B83C и получи скидку 5% на первый заказ.
Партнёрский материал. Услуги оказывает REG.RU.
❗ Важно · 0
👍 Полезно · 0
🔥 Горячо · 0