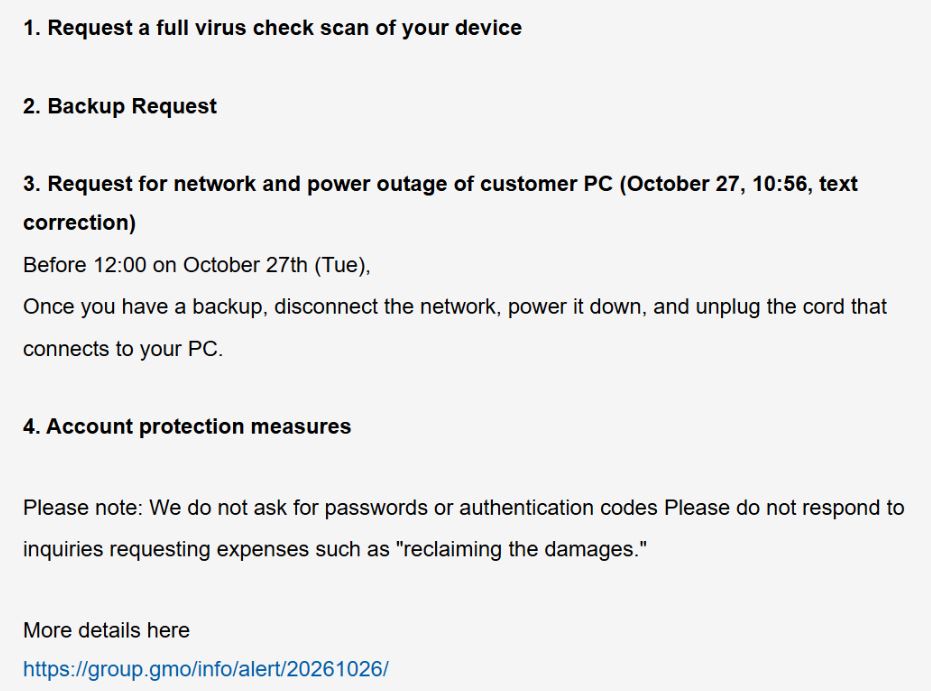
Японская компания GMO Internet обратилась к пользователям своего облачного сервиса Onamae.com Desktop Cloud с экстренной просьбой выключить компьютеры, отключить интернет и вынуть вилки из розеток. Данная мера была принята в ответ на ультиматум хакеров, которые после взлома серверной инфраструктуры пригрозили одновременно опубликовать украденные данные и запустить программное обеспечение-шифровальщик. Атака была назначена на полдень 27 октября по японскому времени и касалась платформы удаленных рабочих столов, которой пользуются в том числе валютные трейдеры. До наступления срока провайдер рекомендовал клиентам выполнить полную антивирусную проверку, сохранить резервные копии и завершить все активные сеансы работы.
Инцидент начался 20 октября, когда специалисты GMO обнаружили постороннее вмешательство в инфраструктуру, а на следующий день сервис был вынужден остановить работу. Под угрозой оказались до 26 739 клиентских серверов, где злоумышленники могли разместить вредоносный код. Компания также предупредила о возможной компрометации учетных записей торговых платформ MetaTrader 4 и MetaTrader 5. Ситуацию усугубили сообщения от клиентов о подозрительных операциях на торговых счетах, что заставило провайдера попросить пользователей сменить пароли и проверить историю сделок. Позднее стало известно, что преступники потребовали выкуп в размере около 8 млрд иен (50 млн долларов), однако GMO отказалась платить, указав, что выплата не гарантирует удаление файлов или прекращение злоупотреблений.
Когда срок ультиматума истек, массового шифрования не произошло, но в 12:30 того же дня компания обнаружила публикацию материалов, которые хакеры представили как внутренние документы провайдера и сведения клиентов. Подлинность опубликованной информации еще проверяется, и часть записей может оказаться недостоверной. Для поиска возможных заражений сотрудники GMO начали забирать компьютеры клиентов для передачи собственной команде специалистов по безопасности, а также подключили к расследованию сторонние компании, включая Trend Micro. Провайдер пообещал заменить устройства с подтвержденным ущербом от шифровальщика и возместить потери от несанкционированных торговых операций.
В официальном предупреждении GMO также потребовала не посещать сайт злоумышленников, так как ресурс собирает данные о посетителях, и предупредила о мошенниках, которые могут представляться службой поддержки. Компания ранее объявила о выплате 5000 иен каждому клиенту сервиса и рассматривает дополнительные компенсации пострадавшим от утечки. Расследование продолжается совместно с полицией, а руководство GMO признало, что проблемы безопасности были обнаружены до взлома, но исправления не были завершены вовремя.