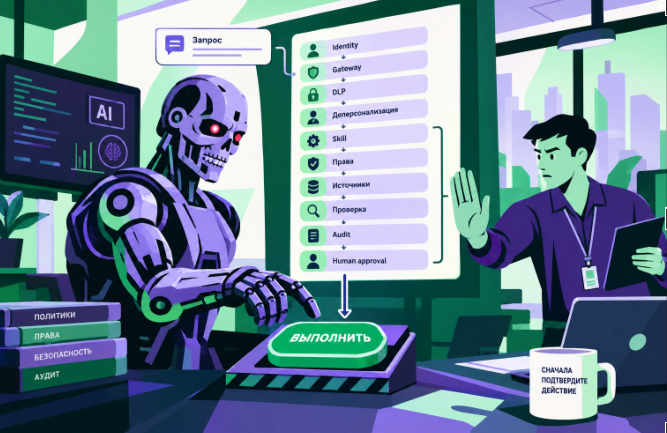
Компания AGIMA разрабатывает безопасную on-prem платформу для корпоративных AI-агентов, направленную на решение проблем неконтролируемого доступа к внутренним системам и утечки данных. Основной риск заключается не в ошибках формулировок модели, а в возможности агента получить доступ к таким сервисам, как Jira, 1С или финансовые системы, без четких границ. Для минимизации угроз разработчики внедрили архитектуру, разделяющую языковой слой и инфраструктурный слой, что позволяет независимо управлять интерфейсом и моделями, сохраняя жесткие ограничения доступа в базовой инфраструктуре. Ключевым элементом безопасности является отказ от прямой передачи секретов модели и использование имперсонации, когда агент действует от имени конкретного сотрудника с его реальными правами.
В основе архитектуры лежит управляемый путь запроса, проходящий через несколько специализированных шлюзов. Входной точкой служит корпоративный чат-бот в Mattermost, работающий на базе Codex App Server, который передает запрос и идентификатор пользователя в инфраструктурный слой. Запрос маршрутизируется через LLM Gateway, отвечающий за управление ключами, лимитами и политики безопасности, включая проверку DLP (Data Loss Prevention) до отправки данных модели. Далее обращение направляется в MCP Gateway, который обеспечивает доступ к корпоративным инструментам. Этот шлюз сопоставляет запрос с ролью пользователя, извлекает необходимые токены из защищенного хранилища Vault через корпоративный SSO и выполняет операции от имени сотрудника, не раскрывая модели учетные данные.
Для обеспечения надежности и воспроизводимости процессов AGIMA использует концепцию скиллов — версионируемых сценариев, где код отвечает за предсказуемые действия, а языковая модель лишь помогает понять смысл запроса. Скиллы четко определяют назначение, границы применения, входные данные, требуемые права и критерии качества, исключая возможность для модели самостоятельно решать, какие правила применять или куда ходить за данными. Такой подход позволяет разделять операции на чтение и запись, обеспечивая отдельный контроль для критичных действий и фиксацию каждого шага в журнале аудита. Это гарантирует, что ошибка в одном компоненте не приведет к компрометации всей инфраструктуры, а путь запроса всегда можно восстановить для расследования инцидентов.

