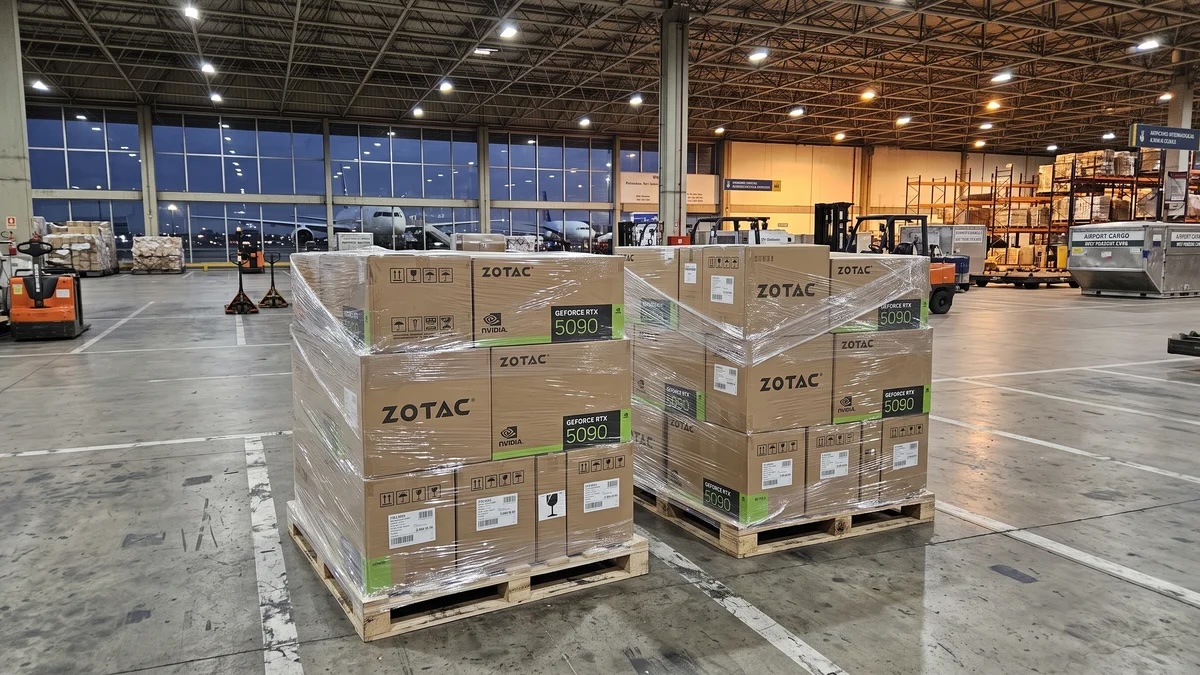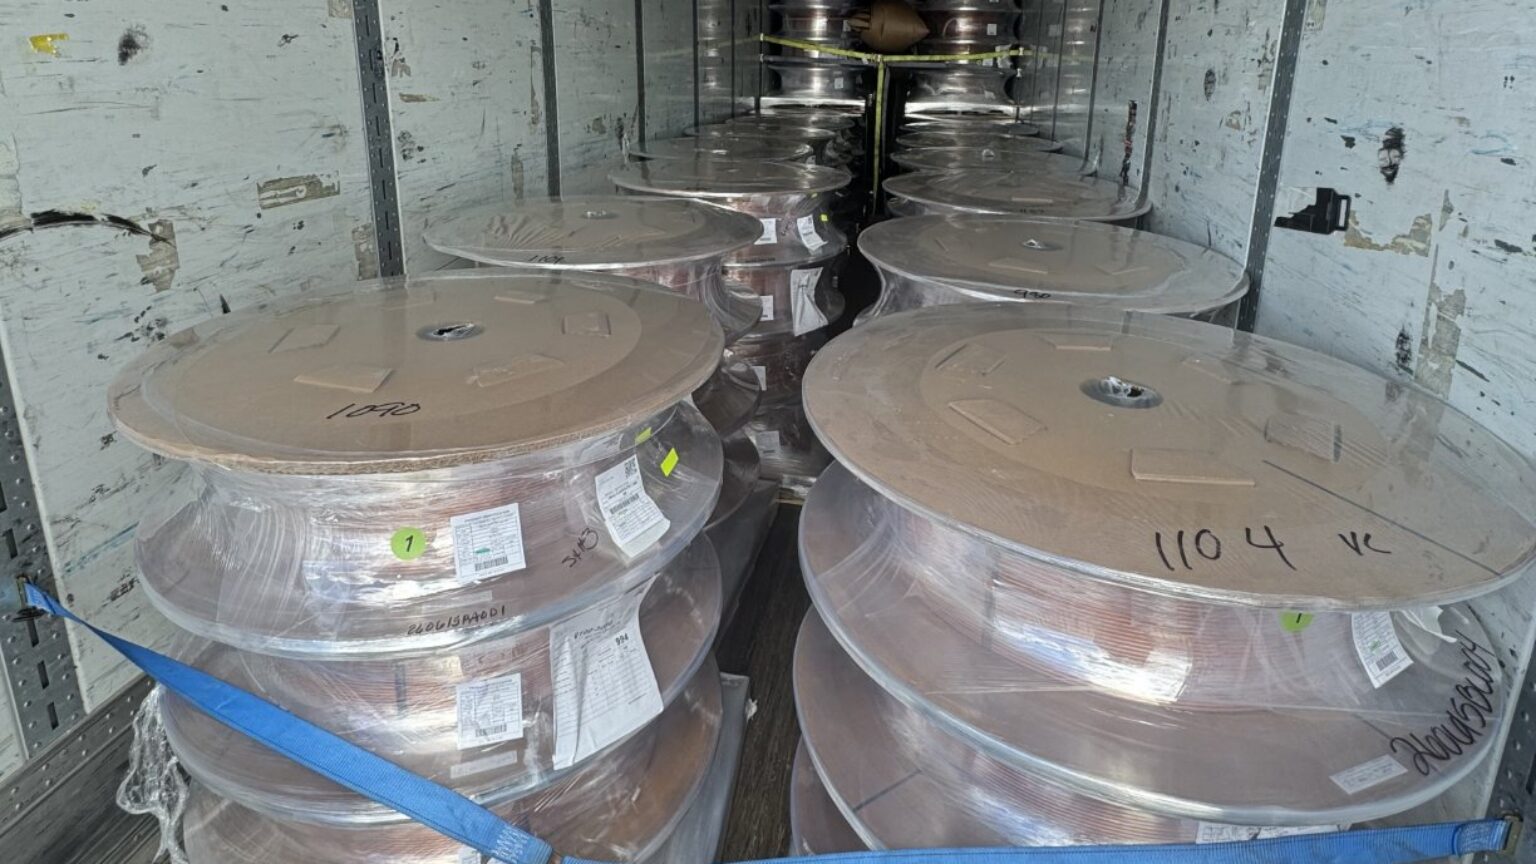
Преступники в США перешли к использованию сложных цифровых методов для угона грузовиков, перевозящих дорогостоящее оборудование для дата-центров. С июня злоумышленникам удалось похитить грузы на сумму свыше $100 млн. Схема действий включает взлом учетных записей транспортных брокеров и размещение фиктивных заявок. После того как транспортные компании откликаются на них, преступники отправляют вредоносные ссылки, позволяющие получить доступ к аккаунтам и участвовать в торгах за реальные заказы. Для перевозки груза нанимают не подозревающих водителей или используют поддельные удостоверения для своих сообщников. В одном из случаев злоумышленники подменили координаты отслеживания, чтобы избежать цифрового контроля. Чаще всего добычей становятся серверы, оптоволоконные кабели, модули памяти, медные провода и оборудование для майнинга биткоинов. В некоторых случаях, например с двумя грузовиками в штате Иллинойс, в прицепах находилось исключительно оборудование для дата-центров: медные кабели на $300 тысяч и модульные системы электропитания стоимостью около $1 млн. В других случаях, расследуемых департаментом шерифа округа Лос-Анджелес, среди похищенного оборудования для дата-центров, включая системы охлаждения для компании Deepcool AI, находились никотиновые паучи, телевизоры, обувь и косметика.
Эксперты опасаются, что последствия краж затронут не только индустрию искусственного интеллекта, но и широкое население. Хотя часть имущества удалось вернуть, в двух крупных эпизодах оборудование найти не удалось. Более того, преступники совершили преднамеренные наезды на полицейских, которые в свободное время сопровождали грузы. В одном случае грузовик с серверным оборудованием стоимостью $13 млн, направлявшийся в Фейетвилл, потерял прицеп после того, как в автомобиль охраны врезалась машина без опознавательных знаков. Аналогичный инцидент произошел с грузом, следовавшим из Калифорнии в Техас: в прицепе находились компоненты для серверных стоек стоимостью около $10 млн, а автомобиль охраны был протаранен внедорожником. Примечательно, что система отслеживания местоположения не помогла, так как злоумышленники подменили координаты, передаваемые через приложение.
Сержант Дэвид Пантоха из LASD отметил, что использование поддельных данных — лишь один из множества цифровых методов, применяемых современными дорожными ворами. Преступники взламывают электронную почту для выявления ценных отправлений, перенаправляют грузы, блокируют GPS-трекеры и используют искусственный интеллект для создания поддельных водительских удостоверений. С начала 2025 года в штатах Калифорния, Техас и Юта зафиксировано почти два десятка подобных инцидентов. Кит Льюис из Verisk CargoNet сравнил кражу такого оборудования с похищением слитков чистого золота. Похищенные партии товара часто разбираются на компоненты и реализуются на «серых» рынках, например, технологическим компаниям, стремящимся снизить расходы за счет закупки сомнительного оборудования. Законодатели разрабатывают меры по усилению федерального реагирования, а в штатах создаются специальные оперативные группы. Несмотря на риски, компании продолжают использовать услуги сопровождения. В сентябре сообщалось, что воры угнали фуры компании PlusAI с логотипами Nvidia, рассчитывая найти видеокарты, но там был песок для балласта. Пропажу обнаружил руководитель компании, когда знакомый сообщил о нахождении фур рядом с офисом в Ньюарке, хотя они должны были быть на складе в нескольких сотнях метров оттуда.