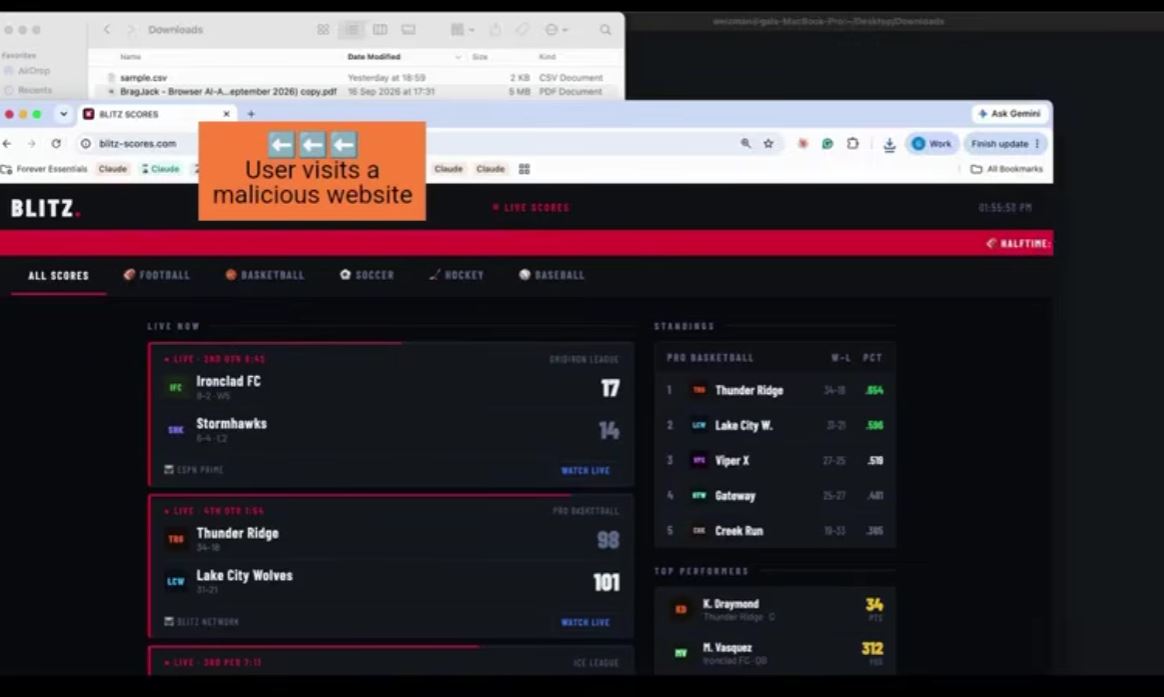
Преступники подготовили ИИ-агента, которому поручили взламывать серверы за счёт чужих нейросетей. 21 октября Symantec раскрыла инструкции вредоносной системы, перехваченные летом 2026 года через ловушку, выдававшую себя за открытую языковую модель. Авторы предусмотрели до 100 000 последовательных действий без согласования с человеком. Система должна искать в интернете серверы с языковыми моделями, доступные без пароля или по украденному API-ключу