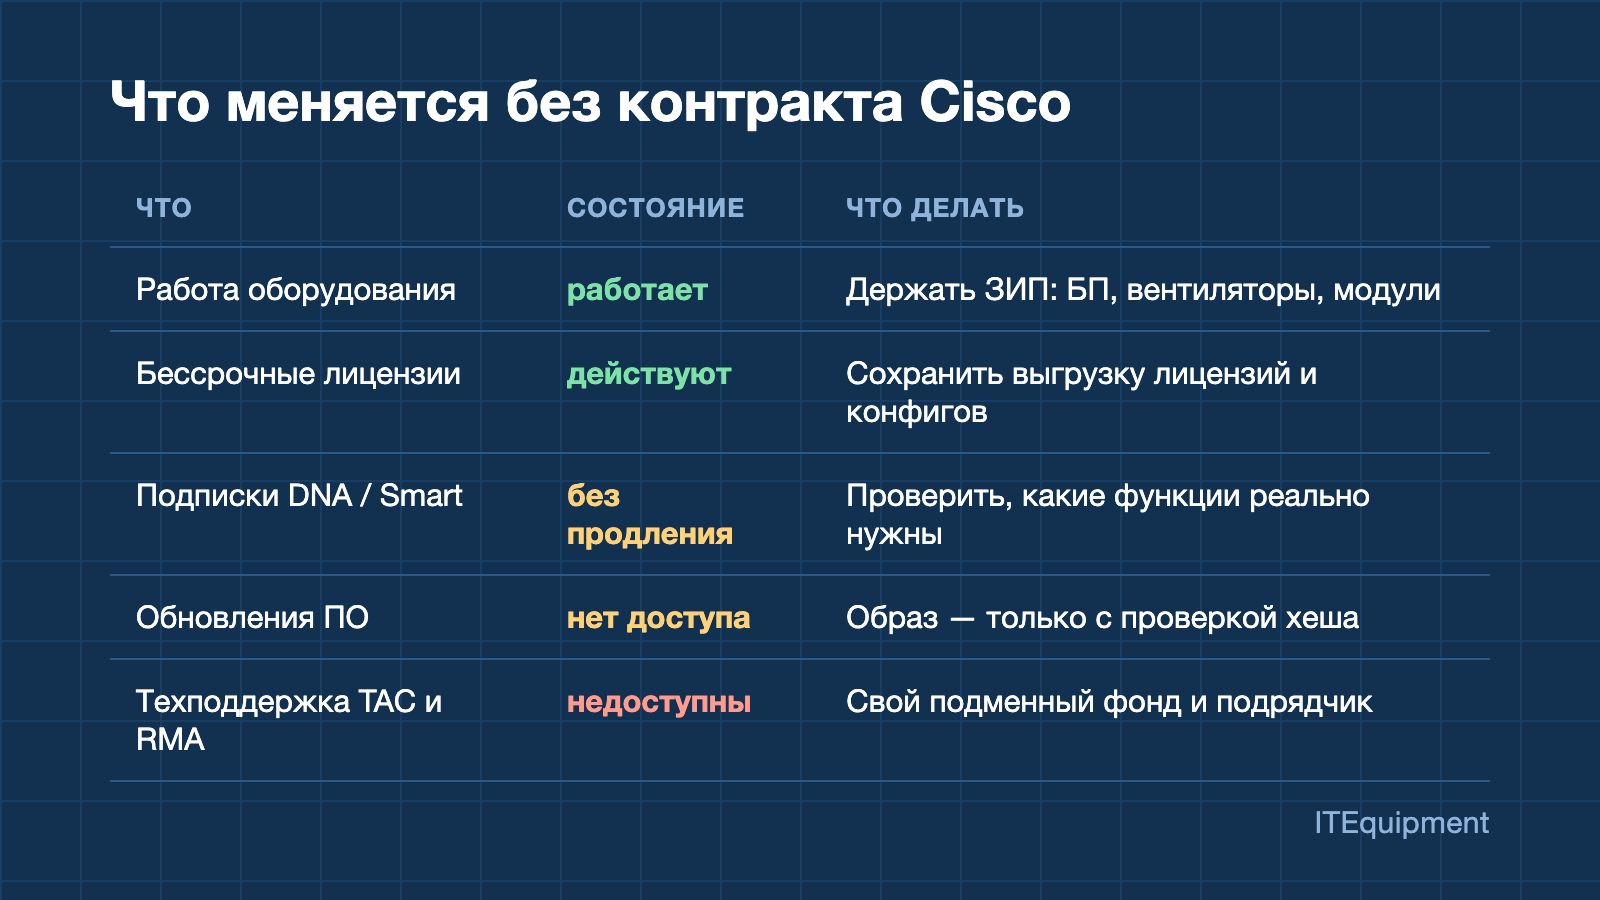
Более трех лет Cisco не предоставляет контракты на поддержку, однако устройства Catalyst 9000 и ISR 4000 продолжают активно использоваться в ядрах сетей и на филиалах. Для безопасного обновления IOS XE без доступа к официальным каналам TAC и портала загрузок необходимо строго соблюдать процедуру подготовки. Сначала проводится полная инвентаризация текущего состояния: фиксируются версия ПО, режим загрузки, свободное место на флеш-памяти и статус лицензий. На Catalyst 9000 важно определить режим работы через команду show version, где столбец Mode может указывать на INSTALL или BUNDLE. Режим install mode предпочтителен для обновлений и откатов, так как устройство загружается из файла packages.conf, в отличие от bundle mode, использующего прямые образы .bin. Также следует учесть, что начиная с IOS XE 17.3.2 работает Smart Licensing Using Policy, который при отсутствии связи с серверами Cisco не отключает функции, но накапливает отчеты. Для предотвращения утечек данных транспортный слой можно отключить командой license smart transport off, за исключением функций экспортного контроля, таких как HSECK9, требующих авторизации.
Критически важным этапом является проверка целостности программного образа, так как при отсутствии контракта файлы могут поступать из непроверенных источников. Единственным гарантом безопасности является сверка хеш-суммы SHA512, публикуемой Cisco для каждого файла. Проверку необходимо выполнить как на рабочей станции перед копированием, так и непосредственно на устройстве после загрузки образа. Если хеши не совпадают, обновление проводить категорически запрещено, даже если версия уже используется другими администраторами. При выборе образа следует ориентироваться на рекомендованные релизы для конкретной платформы и внимательно изучать release notes на наличие обязательных промежуточных версий и требований к ROMMON.
Процесс обновления рекомендуется выполнять в режиме install mode, предварительно сделав резервную копию конфигурации и текущего образа, а также обеспечив доступ через консоль. На Catalyst 9000 последовательность действий включает добавление файла образа через install add file, активацию командой install activate и установку таймера автоотката auto-abort-timer 120. Этот таймер гарантирует, что в случае потери доступа к устройству или сбоя загрузки в течение 120 минут система автоматически вернется к предыдущей версии. Ручной откат возможен командой install abort до момента выполнения install commit. После успешной проверки и фиксации обновления (commit) необходимо освободить место на диске командой install remove inactive. Для стековых устройств команды добавления и активации распространяются на все члены стека, но перед началом работ следует убедиться через show switch, что версии и режимы у всех узлов идентичны.
В ситуациях, когда обновление невозможно из-за критических уязвимостей, таких как CVE-2023-20198 с оценкой CVSS 10.0, необходимо срочно ограничить доступ к веб-интерфейсу. Это делается путем отключения HTTP-сервера командой no ip http server и безопасного сервера no ip http secure-server, либо путем ограничения доступа через ACL для выделенного сегмента сети. Аналогичные меры безопасности применяются к протоколам SSH и SNMP, позволяя управлять оборудованием только из защищенных зон и исключая доступ из пользовательских VLAN или интернета. Кроме того, необходимо учитывать сроки End-of-Life для моделей, таких как Catalyst 2960-X, 3650/3850 и ISR 4000, когда прекращаются продажи и выпуск исправлений. Единственным способом быстрой замены вышедшего из строя оборудования без использования RMA является наличие собственного фонда запасных частей и хотя бы одного резервного устройства с эталонной версией ПО.
Для продления срока службы оборудования без контракта рекомендуется использовать чек-лист: вести реестр моделей, версий и лицензий; загружать образы только после проверки SHA512; применять обновление в install mode с активным таймером отката; обеспечивать закрытый веб-интерфейс и управление из выделенного сегмента; а также иметь запасные компоненты питания, вентиляторов и модулей. При соблюдении этих мер Catalyst и ISR могут безопасно работать до конца своего жизненного цикла, поддерживая стандартные протоколы связи, такие как OSPF, BGP, LACP и 802.1Q, что позволяет постепенно заменять их на новое оборудование в новых сегментах сети.